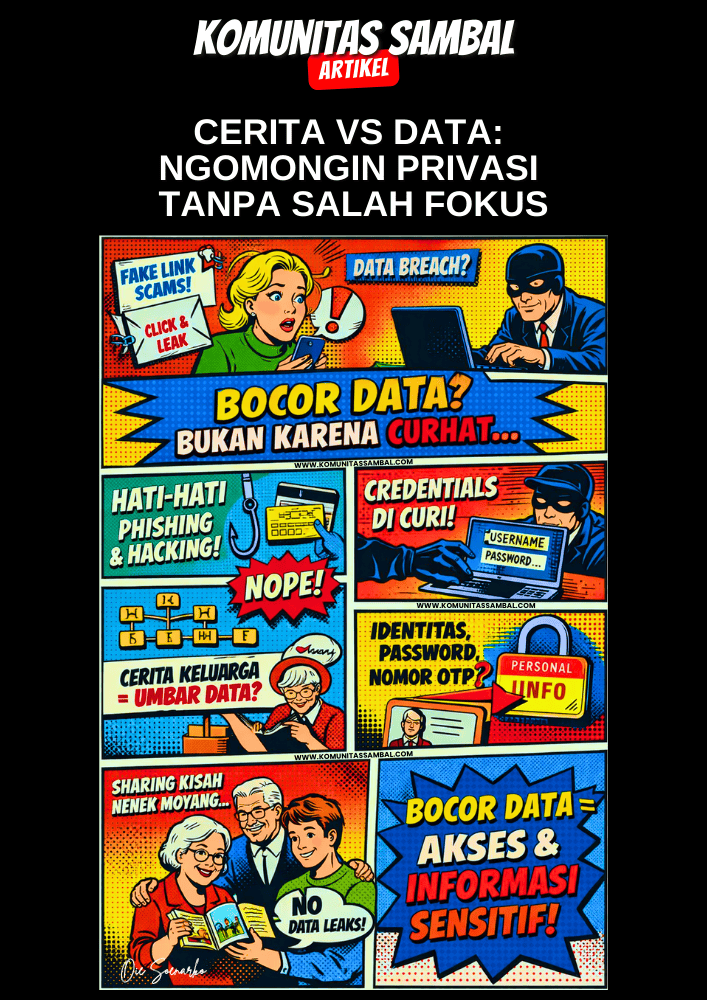
Cerita vs Data: Ngomongin Privasi Tanpa Salah Fokus

Cerita vs Data: Ngomongin Privasi Tanpa Salah Fokus. Banyak yang concerned soal oversharing. Timeline muncul dengan peringatan soal data bocor, jangan kebanyakan cerita, jangan ngumbar kehidupan pribadi.
Masalahnya, concern ini sering berhenti di generalisasi. Semua hal yang personal disamakan dengan risiko, seolah kisah personal otomatis berarti kebocoran data.
Disclaimer dulu ya guys. Artikel ini ditulis sebagai diskusi tentang oversharing privasi — untuk meluruskan konteks. Bukan untuk membenarkan oversharing personal, tapi untuk menjelaskan perbedaan antara cerita personal dan data privasi yang sensitif, supaya obrolan soal privasi nggak salah fokus.
First Thing First: Apa Sih yang Dimaksud Data Sensitif?
Dalam konteks keamanan digital hari ini, yang disebut data sensitif bukan sekadar informasi personal, tapi data yang punya fungsi langsung ke sistem.
Sebuah informasi masuk kategori sensitif kalau memenuhi satu atau lebih kriteria berikut:
- ✅ Dipakai untuk verifikasi identitas (bank, fintech, layanan publik)
- ✅ Bisa membuka akses ke akun, layanan, atau sistem
- ✅ Bisa dimanfaatkan untuk fraud, pengambilalihan akun, atau kerugian finansial/administratif
Contoh konkret data sensitif sebagai berikut, guys:
- ✅ Nama ibu kandung (yang dipakai sistem perbankan/layanan)
- ✅ Tanggal lahir lengkap (hari–bulan–tahun)
- ✅ Tempat lahir spesifik
- ✅ NIK, KK, NPWP, BPJS
- ✅ Nomor rekening, kartu debit/kredit
- ✅ Email utama + password
- ✅ Kode OTP / token verifikasi
- ✅ Histori transaksi dan data keuangan
Data-data ini disebut sensitif karena punya leverage ke sistem. Kalau bocor, dampak dan risiko nyatanya langsung terasa.
“Mengumbar” itu Sebenarnya Apa?
“Mengumbar” itu bukan soal kisahnya, tapi soal eksposur data sensitif tanpa kontrol.
Sesuatu baru layak disebut diumbar kalau:
- ✅ Datanya memang sensitif
- ✅ Dipublikasikan tanpa konteks dan kebutuhan
- ✅ Punya potensi disalahgunakan
Tanpa tiga elemen itu, yang terjadi bukan kebocoran — cuma storytelling.
Cerita Personal ≠ Kebocoran Data
Ngomongin keluarga — bapak, ibu, kakak, adik, kakek, nenek hingga nenek moyang, details silsilah — itu semua kisah sosial guys, bukan otomatis security risk. Dalam praktiknya, risiko bukan muncul dari satu cerita, tapi dari akumulasi data administratif yang bisa diuji ke sistem.
Kisah personal baru berpotensi jadi masalah kebocoran data dalam konteks tertentu, bukan secara otomatis. Risiko bisa muncul kalau:
✅ Cerita disertai data administratif yang memang dipakai sistem (bukan sekadar relasi keluarga),
✅ Dipublikasikan secara sangat detail dalam jangka panjang, sehingga membentuk pola, lalu dikombinasikan dengan data lain di luar cerita itu sendiri (misalnya hasil kebocoran platform atau manipulasi sosial).
Tapi kisah ringan kayak contoh ini:
- ✅ Menceritakan tentang kisah “papaku anak ke‑2”
- ✅ Cerita masa kecil
- ✅ Nostalgia keluarga
itu nggak punya leverage apa pun ke sistem. No access. No exploit. No breach.
Data bocor hari ini datang dari mana?
Kalau ngomongin kasus nyata, kebocoran data jarang banget datang dari orang yang “oversharing atau kebanyakan cerita”.
Mayoritas datang dari:
1. Phishing link
- ✅ Undangan nikah palsu
- ✅ Resi paket fiktif
- ✅ Notifikasi bank bohongan
- ✅ File Google Drive / PDF palsu
Sekali klik → masuk halaman tiruan → isi data → done.
2. Credential harvesting
Oknum pelaku nggak butuh tahu kisah silsilah keluarga, apalagi tentang nenek moyang lo. Biasanya mereka butuh beberapa diantaranya:
- ✅ Email aktif
- ✅ Password
- ✅ OTP
3. Manipulasi psikologis
Fraud itu bakal “bermain” di:
- ✅ Panik
- ✅ Urgency
- ✅ Rasa percaya yang lo kasih ke orang yang ternyata oknum pelaku
4. Data breach dari platform
Database bocor, kemungkinan pihak vendor ceroboh, third‑party leak. User kemungkinan besar bisa kena imbas.
Jadi, Salah Fokusnya di Mana?
Nah ini guys, salah fokusnya tuh muncul saat:
- ✅ Istilah “data privasi” dipakai terlalu longgar
- ✅ Semua kisah personal dianggap ancaman
- ✅ Diskusi keamanan malah berubah jadi moral policing
Padahal keamanan digital itu bukan soal melarang orang bercerita, tapi soal:
- ✅ Memahami mana yang berisiko
- ✅ Di level mana risikonya muncul
The Bottom Line
Cerita personal bukan otomatis kebocoran data.
Privasi itu kontekstual.
Risiko itu teknis dan sistemik.
Kalau lo mau serius ngomongin keamanan digital, fokus aja ke:
- ✅ Phishing
- ✅ Fake access
- ✅ Credential theft
- ✅ Literasi klik
Bukan malah bergeser tentang siapa yang bercerita soal keluarganya, tapi bagaimana akses dan data sensitif bisa disalahgunakan. Because in real life:
Kebocoran data bukan soal “mengumbar” cerita. Itu soal akses.
Dan selama kita nggak salah fokus, diskusi soal privasi data bisa jadi lebih dewasa dan lebih relevan.